Quand les frigos font vaciller la grande distribution française
La cyberattaque qui a récemment touché les systèmes de régulation frigorifique de plusieurs distributeurs français rappelle une réalité : la cybersécurité ne concerne plus seulement les caisses, les paiements ou les données clients. Elle concerne désormais l'ensemble des infrastructures physiques du magasin
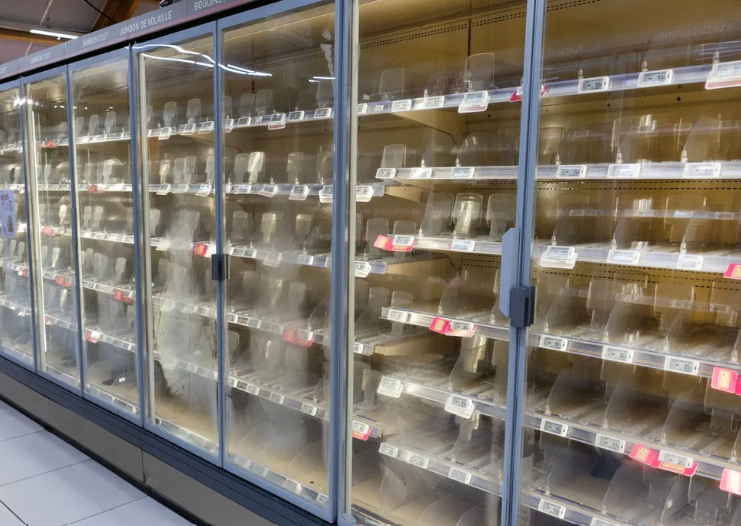
En perturbant à distance le fonctionnement des installations frigorifiques, les attaquants ont mis en évidence la vulnérabilité potentielle d’équipements connectés indispensables à l’activité des enseignes. À la clé : des pertes de marchandises, des perturbations opérationnelles et des risques pour la conservation des produits alimentaires.
Le magasin connecté devient une cible
Étiquettes électroniques, capteurs IoT, systèmes de réfrigération, climatisation, vidéosurveillance, robots… Les distributeurs multiplient les équipements connectés pour automatiser leurs opérations et gagner en efficacité. Mais chaque connexion supplémentaire peut créer une nouvelle porte d’entrée pour les cybercriminels. Un équipement technique, parfois ancien et insuffisamment mis à jour, peut devenir un point de vulnérabilité à l’échelle de tout un réseau de magasins. Ce qu’il vient de se passer dans le commerce français est déjà arrivé à de multiples reprises dès lors que les mises à jour n’ont plus lieu.
Cinq priorités pour les distributeurs :
1. Cartographier les équipements connectés. Les systèmes frigorifiques, énergétiques et de sécurité doivent être intégrés à la stratégie globale de cybersécurité.
2. Gérer les équipements obsolètes. Les logiciels non mis à jour et les matériels en fin de support constituent les principaux risques de cybersécurité. Il faut les identifier et les traiter au plus vite.
3. Sécuriser les accès à distance. Les connexions des prestataires de maintenance doivent être contrôlées, authentifiées et tracées.
4. Isoler les réseaux. Les équipements techniques ne doivent pas pouvoir accéder librement aux systèmes informatiques du magasin. Le cloisonnement limite la propagation d’une attaque.
5. Préparer la continuité d’activité. Les enseignes doivent pouvoir détecter une anomalie, reprendre le contrôle des installations et préserver la sécurité alimentaire, même en cas d’incident informatique.
La cybersécurité devient un enjeu opérationnel
La responsabilité ne repose pas uniquement sur la DSI. Les directions des opérations, de l’immobilier, des achats et de la supply chain sont également concernées. La sécurité dépend de toute la chaîne : fabricants, intégrateurs, mainteneurs et distributeurs.
Pour les groupes qui exploitent des centaines ou des milliers de magasins, l’enjeu est de connaître précisément leur parc d’équipements, leur niveau de protection et leur capacité à fonctionner en mode dégradé. Le retail de demain sera plus connecté, plus automatisé et davantage piloté par la donnée. Mais cette transformation doit s’accompagner d’une exigence équivalente en matière de cybersécurité.
La question n’est plus seulement de savoir si les systèmes informatiques sont protégés, mais si les magasins peuvent continuer à fonctionner lorsque leurs équipements connectés sont compromis. La résilience numérique devient ainsi une composante à part entière de la performance opérationnelle des distributeurs.